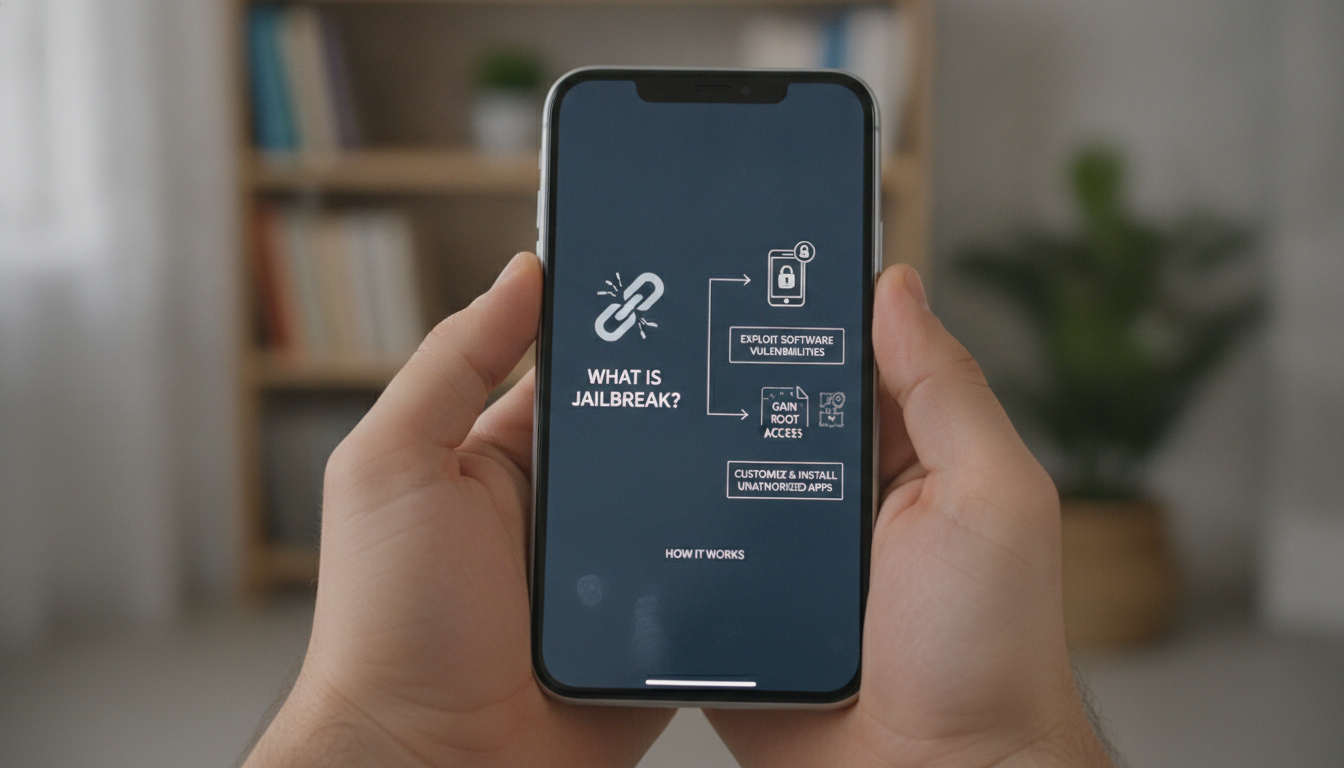

Der Begriff Jailbreak steht im Zentrum einer kontroversen Diskussion rund um Systemkontrolle, Freiheit und Sicherheit im digitalen Zeitalter. Von den Anfängen, als iPhones die Nutzer mit restriktiven Softwaregrenzen einschränkten, bis hin zu modernen Anwendungen, die Hacker, Entwickler und Nutzer gleichermaßen interessieren, hat Jailbreaking eine herausragende Bedeutung erlangt. Dabei geht es nicht nur um die Erweiterung des Funktionsumfangs, sondern auch um grundsätzliche Fragen zur Kontrolle über Eigentum und Software.
Das Entsperren von Geräten wie iPhones, iPads oder auch moderner KI-Systeme verändert das bestehende Ökosystem nachhaltig. In Zeiten, in denen Hersteller verstärkt auf Sicherheitsmechanismen setzen, um ihr System zu schützen, zeigen Jailbreak-Techniken eine Art „digitalen Gefängnisausbruch“: Nutzer gewinnen den Root-Zugang zurück und können beispielsweise Software installieren, die normalerweise vom offiziellen App Store nicht zugelassen wäre. Diese Freiheit hat jedoch auch eine Kehrseite, bei der Sicherheit und Datenschutz oft Schaden nehmen.
Der folgende Artikel beleuchtet die wichtigsten Facetten von Jailbreaking: von den Ursprüngen über technische Details bis zu den Risiken und Vorteilen. Dabei wird auch auf die Unterschiede zwischen iOS und Android, das Zusammenspiel mit Apps und Store-Alternativen sowie die wachsende Verbindung zu KI-Systemen eingegangen. Wer als Nutzer oder Unternehmer in der heutigen digitalen Landschaft proaktiv agieren will, erhält so ein umfassendes Verständnis für dieses vielschichtige Technologie-Phänomen.
Die Ursprünge und Entwicklung des Jailbreakings – Von ersten iPhone-Hacks bis zur heutigen Systemkontrolle
Jailbreak begann als Bewegung von Technik-Enthusiasten, die sich nicht mit den vom Hersteller vorgegebenen Constraints zufrieden gaben. Kurz nach der Markteinführung des iPhones 2007 wurden schnell erste Sicherheitslücken entdeckt, die es ermöglichten, tiefere Systemzugriffe zu gewinnen und so z.B. eigene Anwendungen abseits des eingeschränkten App Stores zu installieren. Dies war eine Antwort auf Apples geschlossene Plattform, wo Nutzer nicht einmal vorinstallierte Apps entfernen oder das System anpassen konnten.
In den frühen Jahren (2007 bis 2010) waren Jailbreaks vor allem auf das Ausnutzen von Bootloader-Schwachstellen fokussiert. Diese nutzten Sicherheitslücken direkt beim Systemstart aus, um den Zugriff zu erweitern – allerdings waren sie oft temporär und an die Verbindung mit einem PC gebunden („tethered Jailbreaks“). Mit dem Wachstum der Jailbreaking-Community entstanden Tools wie redsn0w, Pangu oder evasi0n, die den Prozess zunehmend automatisierten und für Endnutzer zugänglicher machten.
Weiteres Wachstum brachte die Verbreitung von alternativen App-Stores wie Cydia, die explizit für jailbroken iPhones entwickelt wurden. Diese boten Software und Tweaks an, mit denen Nutzer ihre Geräte individualisieren und erweitern konnten. So entstanden ganze Ökosysteme außerhalb der offiziellen Apple-Welten, die auch Entwickler anzogen, denen Apples strenge Richtlinien zu restriktiv waren.
Die Expansion des Jailbreakings weitete sich bald über iOS hinaus auf Android, Firesticks, Spielkonsolen und kürzlich sogar auf komplexe KI-Systeme wie ChatGPT aus. Dabei verschob sich der Fokus von reinem Hardware-Hacking zu dem Versuch, tief in Software-Ökosysteme einzugreifen und Sicherheitsbarrieren verschiedener Geräteklassen zu überwinden. Beispielsweise versuchen Hacker, durch Jailbreaking von großen Sprachmodellen die Programmierbeschränkungen zu umgehen und neue Funktionen bereitzustellen.
Aus rechtlicher Perspektive ist Jailbreaking in verschiedenen Ländern unterschiedlich bewertet worden. In Deutschland ist das Entfernen von Einschränkungen grundsätzlich legal, allerdings erlischt die Garantie des Geräts. Hersteller reagieren mit Updates und verbesserten Sicherheitsmechanismen, um Jailbreak-Methoden zu erschweren, was einen ständigen Wettstreit zwischen Herstellern und Community darstellt.
Technische Grundlagen des Jailbreakings: Wie funktioniert das Entsperren von iOS und Android Geräten?
Der technische Prozess des Jailbreakings basiert auf Ausnutzung von Schwachstellen im Betriebssystem oder der Hardware, um sich Rechte zu verschaffen, die sonst vom Hersteller gesperrt sind. Bei iOS heißt das vor allem, die strengen Sicherheitsprüfungen von Apple zu umgehen, welche die Installation nicht autorisierter Software und den Zugriff auf Systemdateien verhindern. Android wiederum nutzt den Begriff Rooten, was ähnlich funktioniert, aber aufgrund des offeneren Systems vielfältigere Möglichkeiten und weniger Restriktionen bietet.
Grundlegende Exploit-Arten beim iOS-Jailbreak
Zunächst suchen Hacker Kernel-Schwachstellen, sogenannte Pufferüberläufe oder Fehlkonfigurationen, die es ermöglichen, unaufgeforderte Änderungen am Betriebssystem vorzunehmen. Ein beliebter Angriffspunkt ist der Bootloader, der den Startvorgang des Gerätes regelt. Das Ausnutzen hier bedeutet, dass das Gerät mit einer modifizierten Firmware startet, die Eingriffe zulässt.
Ein weiteres wichtiges Element sind Sandbox-Escapes, durch die Apps, die normalerweise isoliert laufen, Zugriff auf Bereiche erlangen, die sonst geschützt sind. Wird dieser Schutz deaktiviert, können Systemdateien manipuliert und nicht autorisierte Anwendungen installiert werden.
Eine häufige Hackertechnik ist die Code-Signing-Umgehung. Da Apple signierte Software verlangt, werden Signaturen gefälscht oder Schlüssel umgangen, um eigene Programme aufzuspielen. Einige Jailbreak-Tools verknüpfen verschiedene Exploits zu einer Kette, die umfassende Superuser-Rechte ermöglicht.
Unterschiede und Besonderheiten beim Android Rooten
Android-Geräte sind von Haus aus flexibler, sodass Rooting kein so großer Eingriff ist wie bei iOS. Nutzer können durch sogenannte Custom ROMs oder Modifikationen des Kernels mehr Leistungsoptimierungen vornehmen oder vorinstallierte Apps deinstallieren. Tools wie Magisk erlauben zudem ein „systemloses Rooten“, das das Originalsystem weniger beeinträchtigt. Trotzdem entstehen durch Rooting ähnliche Sicherheitsrisiken wie bei Jailbreaking.
Zusammenfassende Tabelle: Jailbreaking vs. Rooting
| Merkmal | Jailbreaking (iOS) | Rooting (Android) |
|---|---|---|
| Zugriffsart | Superuser / Root-Zugriff durch Umgehung von Sicherheitsprotokollen | Root-Zugriff, oft mit Custom ROM und Kernel-Modifikationen |
| Systemarchitektur | Sehr geschlossen, starke Signaturprüfung | Offener, flexibler, erlaubt mehr Anpassungen |
| Code-Signing | Erforderlich, wird umgangen | Meist offen, weniger restriktiv |
| Auswirkungen auf Garantie | Garantieverlust sehr wahrscheinlich | Garantieverlust häufig, aber je nach Hersteller variabel |
| Sicherheitsrisiken | Hohe Angriffsfläche, Gefahr von Malware | Erhöhte Risiken, aber offene Systeme unterstützen Gegenmaßnahmen |
Vorteile und Chancen durch Jailbreaking – Mehr Freiheit und Anpassung trotz Risiken
Das Jailbreak ermöglicht Nutzern eine größere Freiheit innerhalb der restriktiven Systeme, vor allem von Apple. Durch Systemkontrolle lassen sich Funktionen freischalten, die im standardisierten Betriebssystem nicht zugänglich sind. Viele Anwender nutzen Jailbreaks zur Installation von weniger konventioneller Software oder Modifikationen, die das Gerät individueller und leistungsfähiger machen.
Die wichtigsten Vorteile im Überblick
- Erweiterte Anpassungsmöglichkeiten: Eigene Themes, Widgets und UI-Einstellungen personalisieren das iPhone oder iPad individuell.
- Zugriff auf exklusive Apps: Programme, die Apple standardmäßig nicht zulässt, können installiert werden.
- Optimierung der Performance: Übertakten von CPU oder Anpassung von Hintergrundprozessen möglich.
- Entfernung von Hersteller-Restrictions: Vorinstallierte Apps oder Carrier-Sperren können entfernt werden.
- Verlängerte Lebensdauer älterer Geräte: Durch modifizierte Firmware erhalten ältere iPhones neue Funktionen und Updates.
In vielen Fällen schätzen Nutzer die Freiheit, ihr Gerät komplett auf die eigenen Bedürfnisse zuzuschneiden. Besonders für Entwickler oder neugierige Technikfans bieten Jailbreaks spannende Einblicke in die Funktionsweise der Software und Möglichkeiten des persönlichen Lernens.
Risiken und Nachteile des Jailbrechens – Was sollte man beachten?
Obwohl Jailbreaking viele Möglichkeiten eröffnet, sind die Gefahren nicht zu unterschätzen. Die Deaktivierung von Sicherheitsmechanismen bedeutet unter anderem eine erhöhte Angriffsfläche für Schadsoftware, Instabilität des Systems sowie den Verlust von Garantieansprüchen. Unternehmen und Privatanwender sollten diese Risiken kritisch abwägen, denn falsch durchgeführte Jailbreaks führen häufig zu Datenverlust oder dauerhaften Schäden am Gerät.
Die größten Risiken im Überblick
- Erhöhte Verwundbarkeit gegenüber Malware: Nicht-signierte Apps können Schadsoftware enthalten, die Daten ausspioniert oder das System infiziert.
- Systeminstabilität und Abstürze: Modifikationen können zur Fehlfunktion von Programmen und wiederholten Abstürzen führen.
- Garantieverlust: Hersteller verweigern normalerweise den Service für jailbroken Geräte.
- Risiko der Geräteblockierung („Bricking“): Misslungene Jailbreaks können das Gerät unbrauchbar machen.
- Rechtliche Unsicherheiten: In manchen Ländern können strafrechtliche Folgen drohen.
Darüber hinaus kann ein Jailbreak auch zur Einschränkung offizieller Updates führen, wodurch Sicherheitslücken ungestopft bleiben und das Gerät zusätzlichen Gefahren ausgesetzt ist. Unternehmen sollten zudem genau überwachen, ob in ihren Netzwerken jailbroken Geräte im Einsatz sind, da diese als potentielle Einfallstore für Cyberangriffe gelten.
So erkennen Sie, ob ein Gerät jailbroken oder gerootet ist
Im professionellen IT-Sicherheitsumfeld gewinnt die Erkennung von manipulierten Geräten zunehmend an Bedeutung. Geräte mit Jailbreak oder Rootzugriff können nicht nur private Daten gefährden, sondern auch Unternehmensnetzwerke kompromittieren. Daher sollten Administrierende Methoden kennen, um verdächtige Smartphones und Tablets zu identifizieren.
Typische Anzeichen für einen Jailbreak
- Vorhandensein spezieller Apps: Apps wie Cydia (iOS) oder Magisk (Android) deuten auf einen Jailbreak oder Root hin.
- Ungewöhnliche Berechtigungen: Apps fordern Aktivitäten und Zugriffsrechte an, die im Originalsystem unzulässig sind.
- Veränderte Systemdateien oder Signaturen: Signaturfehler oder fehlende Systemintegrität zeigen Manipulationen.
- Deaktivierte oder geschwächte Sicherheitsdienste: Schutzmechanismen wie Sandboxing und Code-Signing sind abgeschaltet.
- Systeminstabilität und ungewöhnliche Logeinträge: Plötzliche Neustarts, Fehlermeldungen oder Kernel-Panics können Indikatoren sein.
Unternehmen nutzen spezielle Mobile Device Management (MDM)-Systeme und Mobile Threat Defense (MTD)-Lösungen, um solche Geräte automatisch zu erkennen und gegebenenfalls den Netzwerkzugang zu blockieren. Auch regelmäßige Sicherheits-Audits und Nutzer-Checks sollten Teil einer umfassenden Strategie sein.
Was bedeutet Jailbreaking genau?
Jailbreaking bezeichnet das Entfernen oder Umgehen der vom Gerätehersteller festgelegten Beschränkungen, um den vollen Systemzugriff zu erhalten und nicht autorisierte Software zu installieren.
Ist Jailbreaking legal?
Die Legalität von Jailbreaking variiert je nach Land und Gerät. In Deutschland ist Jailbreaking meist legal, aber die Garantie des Herstellers erlischt dadurch.
Welche Risiken birgt ein Jailbreak?
Ein Jailbreak erhöht die Gefahr von Schadsoftware, Systeminstabilität, Datenverlust und kann den Garantieanspruch sowie den Support durch den Hersteller aufheben.
Wie funktioniert ein Jailbreak technisch?
Ein Jailbreak nutzt Sicherheitslücken im Betriebssystem oder der Hardware aus, um Root- oder Superuser-Rechte zu erlangen und Systembeschränkungen aufzuheben.
Wie erkennt man, ob ein Gerät jailbroken ist?
Anzeichen sind u.a. spezielle Apps wie Cydia, ungewöhnliche Berechtigungen, veränderte Systemdateien sowie abgeschaltete Sicherheitsfunktionen.
