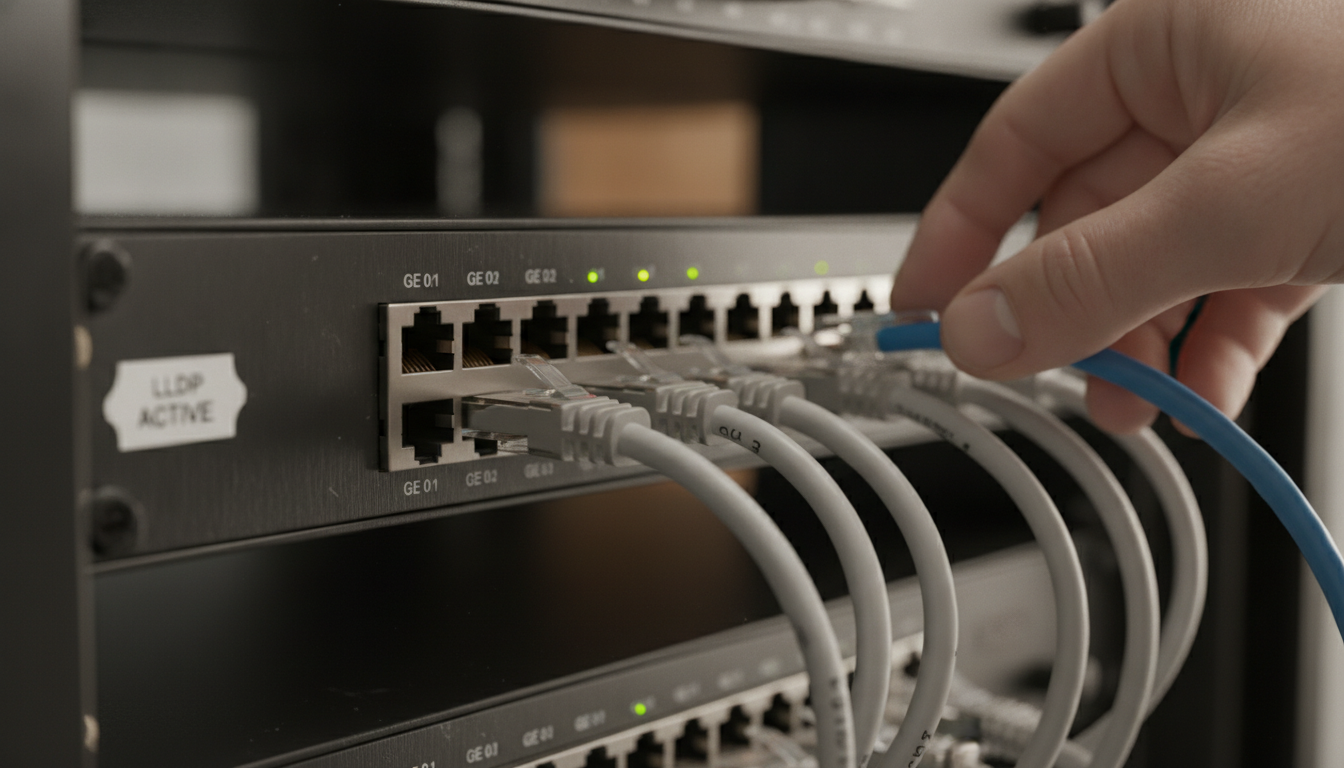

In der dynamischen Welt der Netzwerkverwaltung sind präzise Informationen über angeschlossene Geräte und deren Verbindungen von essenzieller Bedeutung. Das Link Layer Discovery Protocol (LLDP) bietet hierfür eine standardisierte Methode, um auf der Schicht 2 des OSI-Modells direkt verbundene Geräte sichtbar zu machen. Dieses herstellerneutrale Netzwerkprotokoll ermöglicht es Netzwerkkomponenten, Datenpakete auszutauschen, die Einblicke in die Netzwerk-Topologie und Geräteinformationen liefern. Das schafft Transparenz, die für komplexe Infrastrukturen 2026 unverzichtbar ist. In diesem Kontext gewinnt LLDP zunehmend an Bedeutung, da es Netzwerktechnikern erlaubt, Verbindungen genauer zu identifizieren und Netzwerke effizienter zu überwachen und zu managen.
Mit der zunehmenden Verbreitung von IoT-Geräten, IP-Telefonen und Multimediaendpunkten steigen die Anforderungen an eine umfassende Geräteerkennung und -verwaltung. LLDP erfüllt diese Anforderungen, indem es als Brücke zwischen physischen Verbindungen und logischer Übersicht fungiert. Sein offener Standard, der in der IEEE 802.1AB Norm definiert ist, gewährleistet Kompatibilität zwischen unterschiedlichen Herstellern und Technologien. Gleichzeitig eröffnet LLDP die Möglichkeit, spezialisierte Erweiterungen wie LLDP-MED (Media Endpoint Discovery) zu integrieren, die für IP-Telefone und Notrufsysteme zusätzliche Funktionen bereitstellen. Dieser Artikel behandelt ausführlich, wie LLDP funktioniert, welche Rolle es in modernen Netzwerken spielt und warum es ein unverzichtbares Werkzeug für das Netzwerkmanagement ist.
Die technischen Grundlagen des Link Layer Discovery Protocol und seine Bedeutung für die Geräteerkennung
Das Link Layer Discovery Protocol operiert auf der Datenverbindungsebene (Layer 2) des OSI-Modells, was bedeutet, dass es unabhängig von IP-Adressen arbeitet und direkt über Ethernet-Frames läuft. Dies ist besonders wichtig, da es hierdurch keine Routingschicht oder IP-Konfiguration benötigt, um die Identität von direkt angrenzenden Netzwerkgeräten zu ermitteln.
Im Kern sendet jedes LLDP-fähige Gerät in einem regelmäßigen Intervall Datenpakete aus, die Informationen in Form von sogenannten Type-Length-Value (TLV)-Strukturen enthalten. Standardmäßig sind darin der Chassis ID (Gerätekennung), der Port ID (Anschlusskennung) und eine Time-to-Live-Angabe enthalten. Optionale TLVs liefern zusätzliche Details wie Systemnamen, Gerätebeschreibung, VLAN-Informationen, IP-Management-Adressen, Systemfähigkeiten (wie Routing oder Switching), MAC/PHY-Informationen sowie Power over Ethernet Angaben.
Alle diese Informationen werden in der Management Information Base (MIB) des Geräts gespeichert und können über Netzwerkmanagementprotokolle wie SNMP abgefragt werden. Für Administratoren bedeutet dies, dass sie mittels LLDP eine nahezu Echtzeitansicht der unmittelbar verbundenen Nachbarn erhalten und somit beispielsweise erkennen können, welcher Switch-Port mit einem Access Point, Server oder IP-Telefon verbunden ist.
Beispiel aus der Praxis: Transparenz in komplexen Netzwerken
Ein großer Finanzdienstleister in Frankfurt nutzt LLDP, um den Zustand seiner sicherheitskritischen Netzwerkinfrastruktur zu überwachen. Aufgrund der Vielzahl an Netzwerkkomponenten und der laufenden Erweiterungen ist die manuelle Dokumentation nahezu unmöglich. LLDP liefert automatisch Informationen über verbundene Geräte und deren Kapazitäten, sodass in Echtzeit klar wird, was an jedem physischen Anschlusspunkt angeschlossen ist.
Die Umsetzung mittels IEEE 802.1AB sorgt für Herstellerunabhängigkeit. So können Switches verschiedener Anbieter, IP-Telefone und Server problemlos miteinander kommunizieren und ihre Informationen austauschen. Das erleichtert nicht nur die Fehlersuche, sondern unterstützt auch bei Migrationen und Updates, indem es die physikalische Topologie automatisch abbildet.
Der Aufbau von LLDP-Datenpaketen und ihre Rolle im Netzwerkmanagement
Jedes LLDP-Datenpaket ist als Ethernet-Frame strukturiert und enthält mindestens drei verpflichtende TLVs: Chassis ID, Port ID und Time-to-Live. Diese sind essenziell, um den Sender eindeutig zu identifizieren, den Port zu markieren und die Lebensdauer der Informationen zu definieren. Danach folgen optionale TLVs, die weitere Details bereitstellen. Das Paket endet meist mit einem speziellen End-of-LLDPDU-TLV, welches den Abschluss markiert.
Die TLVs sind für den flexiblen und modularen Aufbau der Informationen verantwortlich. So kann ein Gerät nur die Basiselemente senden oder weitere Details über Systemfähigkeiten und Managementadressen hinzufügen. Unternehmen, die beispielsweise ihre VLAN-Struktur über das Netzwerk dokumentieren oder Power over Ethernet nutzen, profitieren von den erweiterten TLVs, die spezifische Daten über Stromversorgung und VLAN-Zugehörigkeit übermitteln.
Aus technischer Sicht wird das LLDP-Frame mit einer speziellen Multicast-MAC-Adresse gesendet, die von 802.1D-konformen Switches nicht weitergeleitet wird. Dies verhindert die Ausbreitung der Informationen über das unmittelbare Segment hinaus und macht LLDP zu einem reinen Nachbarschaftserkennungsprotokoll mit Ein-Hops-Bezug.
Tabellarische Übersicht der wichtigsten TLV-Typen und deren Funktion
| TLV-Type | Bezeichnung | Funktion | Erforderlichkeit |
|---|---|---|---|
| 0 | End of LLDPDU | Markiert das Ende des Datenpakets | Optional |
| 1 | Chassis ID | Eindeutige Gerätekennung | Pflicht |
| 2 | Port ID | Identifikation des Ports | Pflicht |
| 3 | Time To Live | Lebensdauer des Eintrags in Sekunden | Pflicht |
| 4 | Port Description | Beschreibung des Ports | Optional |
| 5 | System Name | Gerätename für die einfache Zuordnung | Optional |
| 6 | System Description | Detaillierte Geräteinformationen | Optional |
| 7 | System Capabilities | Fähigkeiten des Systems, z.B. Router, Switch | Optional |
| 8 | Management Address | Adressinformationen zur Verwaltung | Optional |
Dieser modulare Aufbau macht LLDP zu einem äußerst flexiblen Werkzeug, das sich leicht an die Bedürfnisse verschiedenster Netzwerke und Geräte anpassen lässt. Die Kombination aus Pflicht- und optionalen TLVs unterstützt Netzadministratoren dabei, nur die relevanten Informationen zu erhalten und trotzdem eine umfassende Übersicht zu bewahren.
Wie LLDP die Netzwerk-Topologie sichtbar macht und deren Grenzen im Überblick
LLDP hebt sich durch seine Fähigkeit hervor, physische Nachbarschaften auf der Schicht 2 zu erkennen. Es liefert exakte Informationen über unmittelbar verbundene Geräte und deren Anschlüsse. Doch es ist wichtig zu beachten, dass LLDP selbst keine vollständige Netzwerk-Topologie erzeugt, sondern nur Ein-Hops-Verbindungen anzeigt.
In der Praxis bedeutet dies, dass für eine umfassendere Darstellung der gesamten Netzwerkstruktur ein zentrales Managementsystem benötigt wird, welches Daten vieler Geräte sammelt und auswertet. LLDP liefert die lokalen Nachbarinformationen, die beispielsweise von Netzwerkmanagement-Tools wie SolarWinds oder ManageEngine OpUtils genutzt werden, um eine Gesamtübersicht zu generieren.
Ein klassisches Beispiel für den Einsatz von LLDP in der Topologieerkennung ist die Verifikation von Switch-Uplinks oder das Auffinden von Access Points. Wenn ein Netzwerkadministrator wissen möchte, welcher Port an einem Switch mit welchem anderen Gerät verbunden ist, ermöglicht LLDP eine schnelle und zuverlässige Antwort.
Typische Einsatzszenarien von LLDP in der Netzwerkverwaltung
- Identifikation der physischen Verbindung zu einem Access Point oder IP-Telefon
- Prüfung von Switch-Uplink-Ports und deren Zielgeräte
- Kabelmanagement und Dokumentation bei Infrastrukturänderungen
- Überwachung von Power over Ethernet (PoE)-Funktionalität
- Unterstützung bei der Fehlersuche durch schnelle Geräte- und Portidentifikation
Die Erweiterung LLDP-MED: Funktionen und Vorteile in modernen Kommunikationsnetzwerken
Eine bedeutende Entwicklung innerhalb des Link Layer Discovery Protocol ist die Erweiterung LLDP-MED (Media Endpoint Discovery), die speziell auf Medienendgeräte wie IP-Telefone ausgerichtet ist. Diese Erweiterung wurde im Jahr 2006 als ANSI/TIA-1057 Standard veröffentlicht und bietet zusätzliche Funktionalitäten, die nicht im Basismodell von LLDP enthalten sind.
LLDP-MED ermöglicht automatische Policy-Entdeckung, Standorterkennung, erweitertes Power Management sowie Inventarverwaltung. Für Unternehmen mit umfangreichen IP-Telefonie-Lösungen oder Notrufsystemen sind diese Funktionen unerlässlich, da sie das Management und die Sicherheit der Endgeräte erheblich verbessern.
Die Kernfunktionen von LLDP-MED im Detail
- Automatische Entdeckung von Netzwerk-Policies: Ermöglicht die automatische Zuweisung von VLANs und Qualitätsdienst-Einstellungen, was „Plug & Play“-ähnliche Nutzung erleichtert.
- Standortbestimmung: Unterstützt die Erstellung von Standortdatenbanken und verbessert Notfallservices wie Enhanced 911 durch genaue Lokalisierung von Endgeräten.
- Erweitertes Power Management: Optimiert die Stromversorgung über Power over Ethernet (PoE) für Endgeräte.
- Inventarverwaltung: Hilft bei der Verfolgung von Gerätebezeichnungen, Herstellern, Software- und Hardware-Versionen sowie Serien- und Inventarnummern.
Dies sind zentrale Vorteile für Organisationen, welche die Verwaltung großer Netzwerke strukturieren und automatisieren müssen. LLDP-MED ergänzt LLDP, ersetzt aber keine umfassenden Konfigurationsmechanismen wie DHCP oder Switch-Port-Konfiguration. Es ist ein weiteres Werkzeug, das in einem ganzheitlichen Netzwerkmanagement-Konzept eingesetzt wird.
Sicherheitsaspekte und Herausforderungen beim Einsatz von LLDP im Netzwerkmanagement
Obwohl LLDP ein mächtiges Tool zur Geräteerkennung und Übersicht bietet, gibt es auch Sicherheitsüberlegungen, die bei der Implementierung zu beachten sind. Da LLDP keine Authentifizierung der ausgetauschten Daten vorsieht, kann ein böswilliger Teilnehmer im Netzwerk falsche Informationen verbreiten. Dies kann zu Fehlinformationen oder falschen Netzwerkentscheidungen führen.
Organisationen müssen daher gezielt steuern, auf welchen Ports und in welchen Netzwerksegmenten LLDP aktiviert wird, um unerwünschte Informationsoffenbarungen zu vermeiden. Das bewusste Filtern und Einschränken von LLDP-Nachrichten trägt dazu bei, das Risiko unautorisierter Gerätezugriffe zu verringern. Ergänzend ersetzen herkömmliche Sicherheitsmaßnahmen wie 802.1X, Netzwerkzugangskontrolle (NAC) sowie Segmentierung nicht nur die Sichtbarkeit, sondern sichern auch den Zugang zu kritischen Netzwerkknoten.
Ein weiterer Aspekt ist die Interpretation der optionalen TLVs: Nicht alle angezeigten Informationen sind zwangsläufig verifiziert oder aktuell. So kann ein Gerät zwar eine IP-Management-Adresse übermitteln, diese ist aber aus dem jeweiligen Netzwerksegment eventuell nicht erreichbar. Administrativ erfordert dies ein profundes Verständnis und eine kritische Bewertung der Daten.
Tipps für den sicheren Einsatz von LLDP im Unternehmensnetzwerk
- Aktivierung von LLDP nur auf vertrauenswürdigen Infrastrukturports.
- Reduzierung der angebotenen optionalen TLVs, um unnötigen Datenverkehr und Informationsaustausch zu minimieren.
- Überwachung der LLDP-Nachrichten über zentrale Managementsysteme zur Erkennung von Anomalien.
- Einsatz zusätzlicher Netzwerksicherheitsmechanismen wie Port-Security, Segmentierung und Zugangskontrollen.
- Regelmäßige Schulungen und Awareness-Maßnahmen für Netzwerkadministratoren zum richtigen Umgang mit LLDP-Daten.
Diese Maßnahmen stellen sicher, dass LLDP zwar die Netzwerk-Topologie sichtbar macht, aber keine neuen Sicherheitslücken öffnet. Das Protokoll bleibt damit ein wertvolles und sicheres Instrument im modernen 2026-er Netzwerkmanagement.
Was ist der Hauptzweck von LLDP im Netzwerk?
Der Hauptzweck von LLDP ist die Erkennung und Identifikation direkt verbundener Geräte auf Layer 2, um physikalische Nachbarschaften sichtbar zu machen und Netzwerkadministratoren detaillierte Informationen für das Netzwerkmanagement bereitzustellen.
Wie unterscheidet sich LLDP von proprietären Protokollen wie dem Cisco Discovery Protocol (CDP)?
LLDP ist ein herstellerneutrales Standardprotokoll (IEEE 802.1AB) für die Geräteerkennung auf Layer 2, während CDP ein proprietäres Protokoll von Cisco ist. LLDP funktioniert in heterogenen Netzwerken verschiedener Hersteller, CDP nur in Cisco-Umgebungen.
Welche Informationen können durch LLDP vermittelt werden?
LLDP übermittelt Informationen wie Systemname, Portname, VLAN-Daten, IP-Management-Adresse, Systemfähigkeiten, MAC-Informationen und Power over Ethernet Eigenschaften, die helfen, die Netzwerk-Topologie besser zu verstehen.
Welche Vorteile bietet die Erweiterung LLDP-MED?
LLDP-MED ergänzt das Standard-LLDP um Funktionen zur automatischen Policy-Entdeckung, Standortbestimmung, erweitertem Power Management und Inventarverwaltung, insbesondere für IP-Telefone und andere Medienendpunkte.
Ist LLDP ein sicheres Protokoll für die Authentifizierung von Geräten?
Nein, LLDP enthält keine Authentifizierung und sollte nicht als alleinige Sicherheitsmaßnahme verwendet werden. Es wird empfohlen, LLDP mit zusätzlichen Sicherheitsmechanismen wie 802.1X, NAC und Port-Security zu kombinieren, um Netzwerksicherheit zu gewährleisten.
