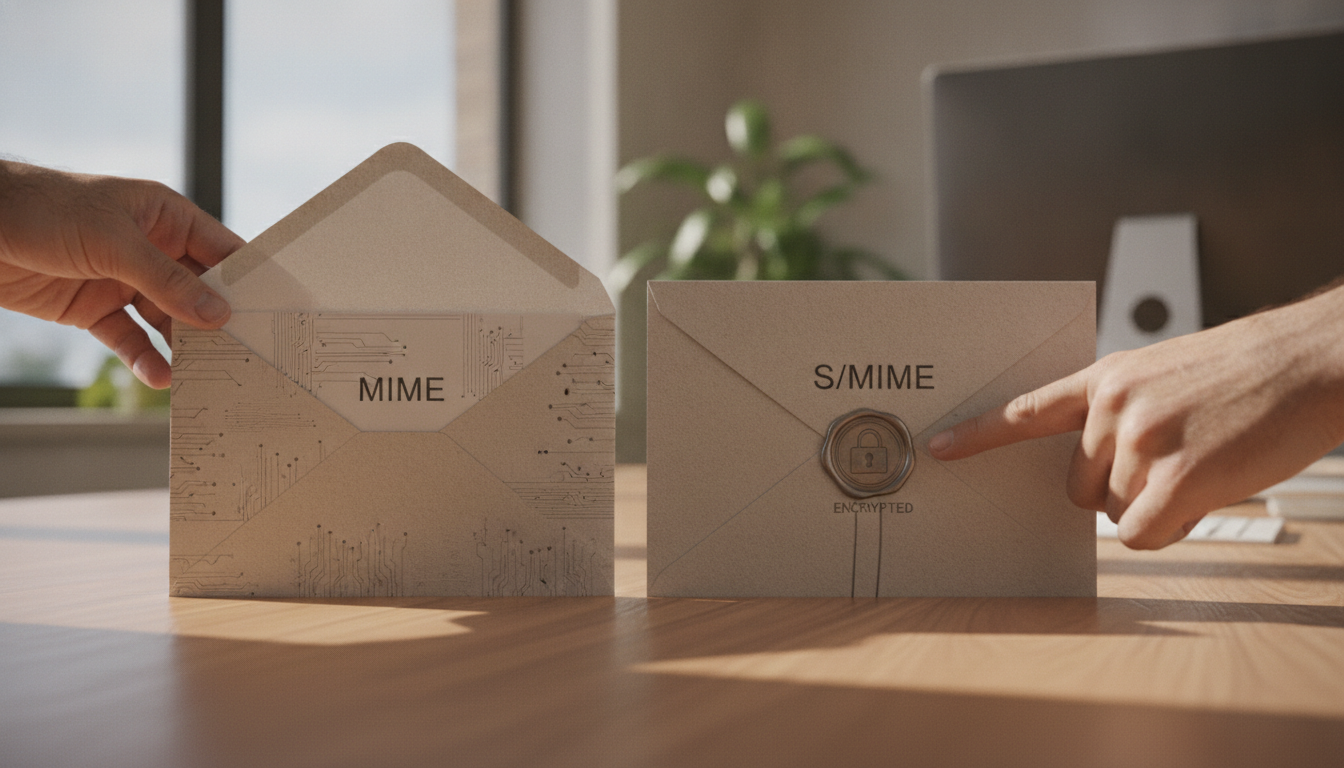

Die Kommunikation über E-Mail gehört heute zu den wichtigsten Mitteln im beruflichen wie privaten Umfeld. Dabei ist es essenziell, die Grundlagen der E-Mail-Sicherheit zu verstehen, um Datenschutz und Authentifizierung zu gewährleisten. Ein häufiger Stolperstein stellt der Unterschied zwischen MIME und S/MIME dar. Beide Begriffe sind eng verzahnt mit dem Nachrichtenformat und Sicherheitsprotokollen, die den sicheren Austausch von Informationen ermöglichen. Während MIME als Standard für multifunktionale Nachrichteninhalte fungiert, bietet S/MIME entscheidende Erweiterungen für Verschlüsselung und digitale Signaturen. Dieser Text beleuchtet die Unterschiede und Zusammenhänge beider Technologien und zeigt ihre Bedeutung für eine wirksame E-Mail-Sicherheit in der digitalen Welt auf.
In unserer Zeit, geprägt von steigender Vernetzung und zunehmenden Cyber-Bedrohungen, rückt die Frage nach sicheren Nachrichtenformaten und effektiven Sicherheitsprotokollen zunehmend in den Fokus. Die Verarbeitung und der Schutz von E-Mails sind dabei besonders relevant, da sie häufig sensible Informationen enthalten und oft Ziel von Angriffen sind. Das Verständnis der Unterschiede zwischen MIME und S/MIME ist daher nicht nur für IT-Experten, sondern auch für Anwender von entscheidender Bedeutung, die Wert auf den Schutz ihrer digitalen Kommunikation legen.
Grundlagen von MIME: Das Nachrichtenformat für unterschiedliche Inhalte
MIME steht für Multipurpose Internet Mail Extensions und ist ein Standard, der entwickelt wurde, um die Übertragung vielseitiger Datentypen via E-Mail zu ermöglichen. Ursprünglich war E-Mail auf den Versand von reinem Text beschränkt, doch mit MIME können neben Text auch Bilder, Audio, Video und andere Dateitypen eingebettet oder angehängt werden.
Die zentrale Funktion von MIME liegt in der Definition eines flexiblen Nachrichtenformats, das verschiedene Teile wie Anhänge, alternative Textversionen oder eingebettete Objekte in einer einzigen Nachricht verwalten kann. MIME nutzt spezielle Header, um den Typ und die Struktur der Daten zu beschreiben. Dazu gehören Felder wie Content-Type und Content-Disposition, die dem Mail-Client ermöglichen, den Inhalt korrekt darzustellen oder zu behandeln.
Ein praktisches Beispiel ist die Übermittlung einer E-Mail mit einem PDF-Dokument als Anhang. Der MIME-Header markiert diese Datei als Anwendungstyp application/pdf und weist den Mail-Client an, die Datei als Anhang bereitzustellen. Gleichzeitig sorgt das Format dafür, dass der Nachrichtentext weiterhin als lesbarer Text empfangen wird, selbst wenn der empfangende Client keine erweiterten MIME-Funktionen unterstützt.
Dieses flexible Nachrichtenformat ist ein Grundpfeiler für moderne E-Mail-Kommunikation und ermöglicht die einfache Übertragung von vielfältigen Medieninhalten. Dabei liegt der Fokus ausschließlich auf der Struktur und Darstellung der Nachricht, nicht jedoch auf deren Sicherheit oder Integrität. Das Fehlen von Mechanismen für digitale Signaturen oder Verschlüsselung zeigt hier die Grenzen von MIME auf, die im Rahmen von S/MIME überwunden werden.
Der MIME-Standard wurde bereits 1995 mit RFC 2045 bis 2049 definiert und entwickelte sich zu einem universellen Instrument, das heute in nahezu allen E-Mail-Systemen eingebettet ist. Die Trennung von Nachrichtentext und Anhängen erlaubt eine modulare Verarbeitung sowie Kompatibilität zwischen verschiedenen Plattformen und Anwendungen.
S/MIME als Sicherheitsprotokoll: Digitale Signatur und Verschlüsselung im Fokus
S/MIME steht für Secure/Multipurpose Internet Mail Extensions und setzt auf dem MIME-Standard auf, erweitert ihn um wesentliche Sicherheitsfunktionen für E-Mail-Kommunikation. Es handelt sich um ein Protokoll, das digitale Signaturen und Verschlüsselung ermöglicht, wodurch die Authentifizierung des Absenders gewährleistet und der Inhalt vor unautorisiertem Zugriff geschützt wird.
Das Herzstück von S/MIME ist die Verwendung von asymmetrischer Kryptografie, bei der ein Schlüsselpaar aus öffentlichem und privatem Schlüssel zum Einsatz kommt. Der private Schlüssel bleibt streng vertraulich beim Besitzer, während der öffentliche Schlüssel in einem digitalen Zertifikat gebündelt und verteilt wird. Dieses Zertifikat wird von einer vertrauenswürdigen Zertifizierungsstelle (Certificate Authority, CA) signiert und sichert die Identität des Besitzers.
Beim Versand einer signierten E-Mail wird mit dem privaten Schlüssel eine digitale Signatur erzeugt, die an die Nachricht angehängt wird. Dadurch kann der Empfänger mithilfe des öffentlichen Schlüssels die Unverfälschtheit und Herkunft der Nachricht überprüfen. Bei verschlüsselten Nachrichten wird der Inhalt mit dem öffentlichen Schlüssel des Empfängers verschlüsselt, sodass nur dieser mit seinem privaten Schlüssel die Nachricht entschlüsseln kann.
Das Protokoll unterstützt dabei zwei Haupttypen von MIME-Inhalten: multipart/signed für signierte Nachrichten und application/pkcs7-mime für verschlüsselte Nachrichten. Diese Trennung folgt der Logik, dass eine Nachricht entweder nur signiert, nur verschlüsselt oder beides zusammen sein kann. Die Ende-zu-Ende-Verschlüsselung macht S/MIME insbesondere für Unternehmensumgebungen attraktiv, in denen Datenschutz und Compliance dauerhaft sichergestellt sein müssen.
Ein weiterer Vorteil von S/MIME liegt in der Integration in bestehende E-Mail-Clients wie Microsoft Outlook, Apple Mail oder Mozilla Thunderbird, die heute eine breite Unterstützung für S/MIME-Zertifikate bieten. Die Nutzung von X.509-Zertifikaten ermöglicht eine nahtlose Verwaltung der Schlüsselpaare und eine automatisierte Verifikation der digitalen Signaturen.
Vergleich der Unterschiede zwischen MIME und S/MIME im Kontext der E-Mail-Sicherheit
Der zentrale Unterschied zwischen MIME und S/MIME liegt in der Funktionalität und dem Sicherheitsumfang. MIME ist ein Nachrichtenformat, das primär der Strukturierung und Darstellung komplexer Inhalte dient, während S/MIME ein Sicherheitsprotokoll ist, das auf MIME aufsetzt und digitale Signaturen sowie Verschlüsselung ermöglicht.
Zusammenfassend kann man folgende Unterschiede festhalten:
- Funktion: MIME bildet die Basis zur Übertragung verschiedenartiger Inhalte, ohne Sicherheitsaspekte zu berücksichtigen. S/MIME erweitert MIME um die essentielle Fähigkeit, Nachrichten digital zu signieren und zu verschlüsseln.
- Schutzumfang: MIME bietet keinerlei Schutz vor Manipulation oder unbefugtem Zugriff. S/MIME schützt die Nachrichtenintegrität, bietet Authentifizierung des Absenders und sichert den vertraulichen Inhalt durch starke Kryptografie.
- Zertifikate: Bei MIME entfallen Zertifikate und Schlüssel. Für S/MIME hingegen sind X.509-Zertifikate und eine PKI-Infrastruktur elementar, um Vertrauen zu schaffen und sichere Schlüsselverwaltung zu gewährleisten.
- Einsatzgebiete: MIME wird zur Darstellung und Formatierung von E-Mails in nahezu allen Systemen verwendet. S/MIME ist speziell in sicherheitskritischen Anwendungen wie Finanzwesen, Gesundheitswesen oder Behörden im Einsatz.
- Komplexität: MIME bleibt relativ einfach und transparent für den Anwender. S/MIME bringt zusätzliche Komplexität mit sich, insbesondere in der Verwaltung von Zertifikaten und Schlüsseln, erfordert jedoch dafür einen erheblich erhöhten Sicherheitsstandard.
Die Bedeutung dieser Unterschiede zeigt sich besonders in Unternehmen, die strenge Compliance-Anforderungen erfüllen müssen. So ermöglicht S/MIME beispielsweise die Einhaltung von Datenschutzvorschriften, die integritätsgesicherte Kommunikation verlangen.
| Kriterium | MIME | S/MIME |
|---|---|---|
| Hauptfunktion | Nachrichtenformatierung und Multimediale Inhalte | Sichere E-Mail-Kommunikation: Signierung und Verschlüsselung |
| Sicherheitsaspekte | Keine | Digitale Signatur, Verschlüsselung, Authentifizierung |
| Verwendung von Zertifikaten | Nein | Ja, X.509-Zertifikate |
| Integritätsschutz | Nein | Ja |
| Einsatzgebiet | Standard E-Mail-Inhalte | Unternehmen, Behörden, Datenschutzkritische Kommunikation |
Sicherheitsimplikationen von S/MIME in der Praxis: Einblicke und Herausforderungen
Die Implementierung von S/MIME bringt neben Vorteilen auch einige Herausforderungen mit sich. Insbesondere die Verwaltung von Zertifikaten und Schlüsseln erfordert eine sorgfältige Administration, damit die Sicherheit gewährleistet bleibt.
In Unternehmen müssen Zertifikate regelmäßig erneuert und in einer Public-Key-Infrastruktur (PKI) verwaltet werden. Die korrekte Einrichtung von Vertrauensketten, also der Reihe von Zwischenzertifikaten bis zur Root-CA, ist essenziell, um Vertrauen in die eingehenden Signaturen zu gewährleisten. Fehlen Zwischenzertifikate oder sind diese ungültig, können Mail-Clients Signaturen als fehlerhaft einstufen, was zu Kommunikationsproblemen führt.
Auch wenn S/MIME theoretisch eine sehr hohe Sicherheit bietet, müssen Anwender und Administratoren auf potentielle Schwachstellen achten. Die sogenannten Efail-Schwachstellen, die zwischen 2018 und 2019 entdeckt wurden, zeigen auf, dass die Implementierung von S/MIME-Protokollen in Software teils lückenhaft sein kann. Die Sicherheitslücken ermöglichten es Angreifern beispielsweise, verschlüsselte Nachrichten auszunutzen, um unautorisiert auf Inhalte zuzugreifen. Die schnelle Reaktion der Software-Hersteller und entsprechende Updates trugen jedoch zur Minderung dieser Gefahren bei.
Eine solide Schlüsselverwaltung ist ein weiterer wichtiger Aspekt. Private Schlüssel sollten nie ungeschützt auf unsicheren Systemen abgelegt werden. Die Verwendung von Hardware-Token oder Smartcards hat sich als sicherer Standard etabliert. Ebenfalls sind regelmäßige Backups und eine klare Regelung zur Schlüsselrotation entscheidend, um das Risiko von Verlust oder Diebstahl zu minimieren.
Die Komplexität in der Verwaltung führt auch zu Interoperabilitätsproblemen zwischen verschiedenen Mail-Clients. Unterschiedliche Standards und Zertifikatsformate können dazu führen, dass verschlüsselte oder signierte Nachrichten nicht korrekt verarbeitet werden. Eine zentrale PKI und einheitliche Richtlinien in Unternehmen sind hier zielführend.
Praxisnahe Anwendung und Einrichtung von S/MIME: Tipps für Unternehmen und Privatanwender
Die Einführung von S/MIME in der Praxis kann insbesondere für Unternehmen ein entscheidender Schritt zur Erhöhung der E-Mail-Sicherheit sein. Dabei sind mehrere Schritte zu beachten, von der Beschaffung geeigneter Zertifikate bis zur Integration in bestehende E-Mail-Clients.
Typische Vorgehensweise umfasst die Auswahl einer vertrauenswürdigen Zertifizierungsstelle und die Beantragung eines persönlichen Zertifikats. Dieses Zertifikat wird in den E-Mail-Client importiert und mit der jeweiligen E-Mail-Adresse verknüpft. Für das Verschlüsseln von Nachrichten ist es notwendig, die öffentlichen Zertifikate der Empfänger zu importieren oder aus empfangenen signierten E-Mails zu extrahieren.
Beliebte E-Mail-Clients wie Microsoft Outlook, Apple Mail und Mozilla Thunderbird bieten integrierte Unterstützung für S/MIME. Die Aktivierung von Signatur- und Verschlüsselungsfunktionen lässt sich in den Kontoeinstellungen vornehmen. Ein entscheidender Schritt ist es, die Funktionsweise anhand von Testnachrichten zu verifizieren, um sicherzustellen, dass sowohl Signatur als auch Verschlüsselung wie gewünscht funktionieren.
Neben der technischen Einrichtung sollten Unternehmen eine klare Schlüsselverwaltungsrichtlinie definieren. Die Absicherung der privaten Schlüssel, Durchführung von regelmäßigen Audits sowie Schulungen der Mitarbeiter im Umgang mit sicherer E-Mail-Kommunikation sind entscheidend für den nachhaltigen Erfolg.
Auch Privatanwender können von S/MIME profitieren, insbesondere wenn vertrauliche Informationen sicher ausgetauscht werden sollen. Mittlerweile ist die Beschaffung kostenloser oder kostengünstiger S/MIME-Zertifikate unkomplizierter geworden, sodass sich der Einstieg deutlich erleichtert hat. Ein umsichtiger Umgang mit Zertifikaten und das bewusste Importieren von Empfängerzertifikaten sind dennoch unabdingbar, um sichere Kommunikation sicherzustellen.
| Schritt | Beschreibung |
|---|---|
| Zertifikat beschaffen | Auswahl einer vertrauenswürdigen CA und Beantragung eines persönlichen Zertifikats |
| Zertifikat importieren | Einbindung des Zertifikats in den E-Mail-Client und Verknüpfung mit der Mail-Adresse |
| Empfängerzertifikate verwalten | Speicherung und Import öffentlicher Schlüssel der Kommunikationspartner |
| S/MIME aktivieren | Aktivierung der Signatur- und Verschlüsselungsoption in den Konto-Einstellungen |
| Tests durchführen | Versand und Empfang von Test-E-Mails zur Validierung der Funktionen |
Wie erkenne ich eine gültige digitale Signatur in einer E-Mail?
Mail-Clients prüfen die digitale Signatur anhand der Zertifikatskette bis zur Root-Zertifizierungsstelle. Sind alle Zwischenzertifikate intakt und das Zertifikat nicht abgelaufen oder widerrufen, gilt die Signatur als gültig.
Wie lange ist ein S/MIME-Zertifikat gültig?
S/MIME-Zertifikate haben meist eine Laufzeit von einem bis zwei Jahren. Vor Ablauf sollte eine Erneuerung erfolgen, um kontinuierliche Sicherheit zu gewährleisten.
Was geschieht, wenn mein privater Schlüssel kompromittiert wird?
In einem solchen Fall muss das zugehörige Zertifikat sofort widerrufen werden, und es sollte umgehend ein neues Zertifikat mit frischem Schlüsselpaar beantragt werden, um weitere Sicherheitsrisiken zu vermeiden.
Kann ich eine S/MIME-Nachricht auch ohne Zertifikat verschlüsseln?
Nein, für eine sichere Verschlüsselung ist ein gültiges Zertifikat erforderlich, da der öffentliche Schlüssel zum Verschlüsseln und der private Schlüssel zum Entschlüsseln benötigt werden.
Welche Unterschiede bestehen zwischen S/MIME und PGP?
Während S/MIME auf einer hierarchischen Public-Key-Infrastruktur mit zertifizierten CAs basiert, arbeitet PGP dezentral mit dem Web-of-Trust-Prinzip. S/MIME ist bevorzugt für Unternehmen, PGP eher im privaten Bereich.
