
Die moderne Netzwerkkommunikation ist das Rückgrat unserer digitalen Welt. Ohne ein strukturiertes Kommunikationsmodell wäre es nahezu unmöglich, die Vielzahl verschiedener Hardware- und Softwarekomponenten nahtlos miteinander zu verbinden. Das OSI-Modell (Open Systems Interconnection) schafft die Grundlage, auf der Netzwerke funktionieren, miteinander kommunizieren und dabei klar definierte Aufgaben erfüllen. Dieses siebenstufige Referenzmodell trennt komplexe Kommunikationsprozesse in leicht verständliche Schichten, was die Fehlersuche, Entwicklung und Implementierung von Netzwerktechnologien deutlich erleichtert. Angesichts der zunehmenden Komplexität von Netzwerken – von lokalen Firmennetzwerken bis hin zu globalen Internetarchitekturen – bleibt das OSI-Modell ein unverzichtbares Werkzeug, um die Netzwerkkommunikation überschaubar und sicher zu gestalten. Verständlich wird das Ganze, wenn man die einzelnen Schichten und deren Funktionen genauer betrachtet, denn jede Schicht übernimmt spezifische Aufgaben und definiert klar, wie Daten übertragen, verarbeitet und geschützt werden.
Besonders in Zeiten von Cloud Computing, IoT und ständig steigender Cyberangriffe gewinnt das Verständnis des OSI-Modells an Bedeutung. Es ermöglicht nicht nur die Entwicklung interoperabler Systeme verschiedener Hersteller, sondern bildet auch das Fundament für Sicherheitskonzepte, die in jeder Schicht ansetzen. Die Netzwerksicherheit wird so von Grund aufgedacht, um Bedrohungen gezielt abzuwehren und gleichzeitig den Datenfluss reibungslos zu gestalten. Durch das Modell lassen sich zudem moderne Protokolle und Technologien besser einordnen und optimieren. Dabei wurde das OSI-Modell ursprünglich in den 1980er Jahren entwickelt, hat sich aber bis heute als unverzichtbarer Rahmen für Netzwerkarchitekturen erhalten, obwohl es im praktischen Einsatz oft durch das TCP/IP-Modell ergänzt wird.
Die sieben Schichten des OSI-Modells: Grundpfeiler der Netzwerkkommunikation
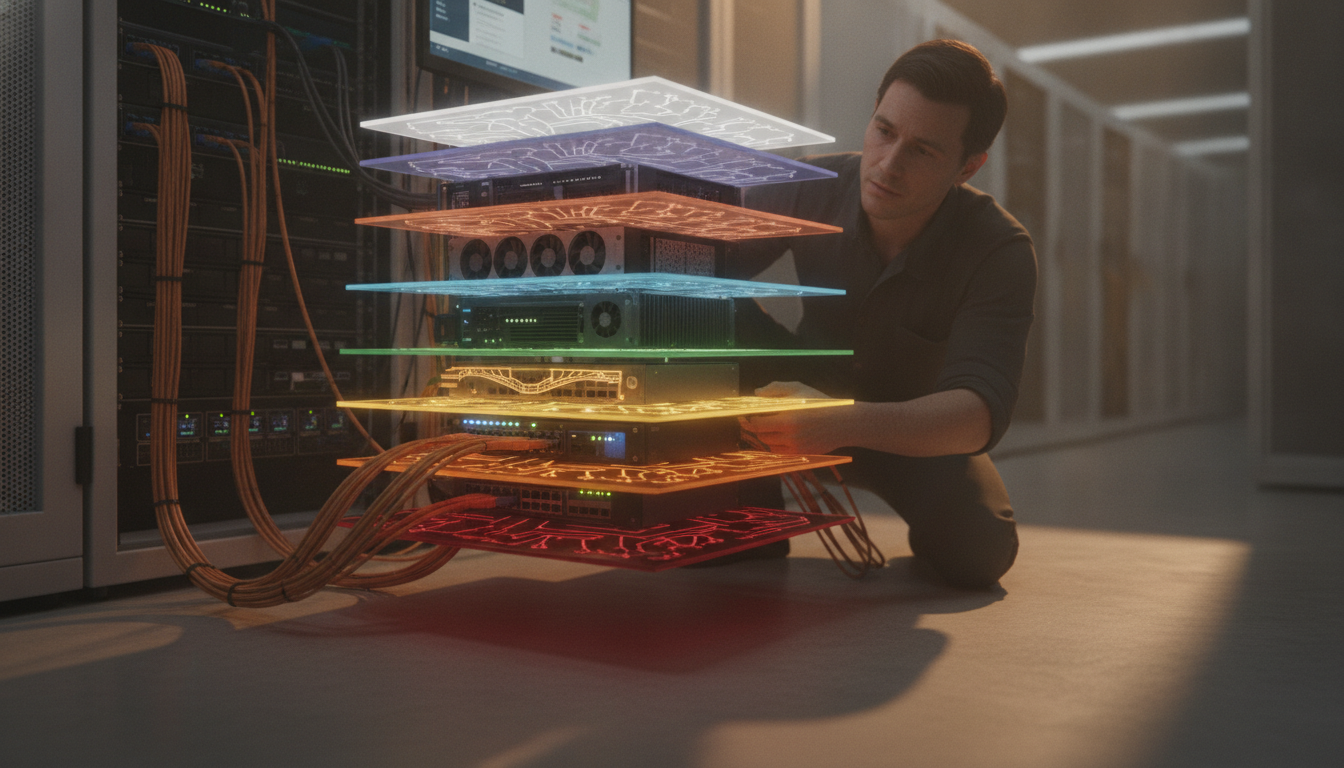
Das OSI-Modell gliedert die Netzwerkkommunikation in zehn verschiedene Schichten, wobei im klassischen Rahmen jedoch sieben Schichten definiert sind. Von der untersten physikalischen Ebene bis zur obersten Anwendungsschicht erfüllen diese Schichten jeweils klar umrissene Funktionen, die zusammen den gesamten Prozess der Datenübertragung, Verbindungssteuerung und -sicherung ermöglichen.
Physikalische Schicht (Schicht 1)
Die physikalische Schicht bildet die Basis der Netzwerkkommunikation. Hier geht es um die Übertragung von Rohdaten über physische Medien wie Kupferkabel, Glasfaser oder Funkverbindungen. Sie definiert die elektrischen, mechanischen und funktionalen Eigenschaften für die Übertragung von Datenbits – also die tatsächliche Übertragung von 0 und 1 über das Medium. Geräte wie Switches, Hubs, Netzwerkkarten und Verkabelungen werden auf dieser Ebene angesprochen. Ein Beispiel für die Bedeutung dieser Schicht kann eine fehlerhafte Verkabelung sein, die zu Signalverlust führt und somit den gesamten Kommunikationsfluss stört.
Datensicherungsschicht (Schicht 2)
Über der physikalischen Schicht befindet sich die Datensicherungsschicht, die dafür sorgt, dass Datenpakete fehlerfrei vom Sender zum Empfänger gelangen. Sie strukturiert die Rohdaten in Frames, kümmert sich um die Fehlererkennung und -korrektur und ermöglicht die Steuerung des Zugangs zum Übertragungsmedium. Wichtige Protokolle wie Ethernet arbeiten auf dieser Schicht. Zudem sind hier Funktionen wie die MAC-Adressierung verortet, die es Netzwerkgeräten erlauben, sich eindeutig zu identifizieren. Die Trennung in Logical Link Control (LLC) und Media Access Control (MAC) gewährleistet einen effizienten Ablauf mit Fehlerkontrolle und Zugriffskontrolle.
Netzwerkschicht (Schicht 3)
Die Netzwerkschicht ist verantwortlich für das Routing und die logische Adressierung von Datenpaketen über unterschiedliche Netzwerksegmente hinweg. Das Internet Protocol (IP) ist eines der bekanntesten Protokolle auf dieser Ebene. Router arbeiten in dieser Schicht, indem sie die optimale Route zum Ziel bestimmen und Daten entsprechend weiterleiten. Die Schicht ist essenziell, um unterschiedliche Netzwerke zu verbinden und die Kommunikation zwischen ihnen zu ermöglichen. Ein realitätsnahes Beispiel ist die Wegfindung eines Pakets vom heimischen Rechner bis zu einem Server auf der ganzen Welt.
Transportschicht (Schicht 4)
Die Transportschicht sorgt für einen zuverlässigen, geordneten und fehlerfreien Datenfluss zwischen Quell- und Zielsystemen. Hier werden Daten in Segmente zerlegt und wieder zusammengesetzt. Die Schicht bietet Flusskontrolle, Fehlererkennung und gegebenenfalls eine erneute Übertragung fehlerhafter Segmente. Protokolle wie TCP (Transmission Control Protocol) und UDP (User Datagram Protocol) sind typische Vertreter auf dieser Ebene. Besonders in der Finanzwelt, wo Datenintegrität und Sicherheit entscheidend sind, ist die Rolle dieser Schicht unverzichtbar.
Sitzungsschicht (Schicht 5)
Die Sitzungsschicht ermöglicht die Verbindungsverwaltung zwischen Kommunikationspartnern. Sie stellt sicher, dass Sitzungen geöffnet, gehalten und bei Bedarf wieder geschlossen werden können. Dabei unterstützt sie Synchronisation, Wiederaufnahme unterbrochener Verbindungen und Überwachung der Kommunikation. Praktische Beispiele sind Sitzungen bei Videoanrufen oder Datenbankverbindungen, die über längere Zeiträume stabil bleiben müssen.
Darstellungsschicht (Schicht 6)
In der Darstellungsschicht werden Daten zielgerecht formatiert, verschlüsselt und gegebenenfalls komprimiert. Durch diese Schicht wird sichergestellt, dass Daten vom Empfänger korrekt interpretiert werden können, unabhängig davon, welche Codierungen oder Verschlüsselungen auf der Senderseite verwendet wurden. Sie übernimmt somit eine Schlüsselrolle bei der Transparenz verschiedener Systeme und ist essenziell für die Netzwerksicherheit. HTTP, SSL/TLS und andere Verschlüsselungsprotokolle operieren hier.
Anwendungsschicht (Schicht 7)
Die oberste Schicht richtet sich direkt an Endanwender und Anwendungen. Hier findet die echte Interaktion mit den Daten statt, etwa durch E-Mail-Protokolle (SMTP), Dateiübertragungen, Webbrowser-Kommunikation oder andere Dienste. Sie bildet die Schnittstelle zwischen Anwendung und Netzwerk und ist dementsprechend die am meisten exponierte Schicht für Angriffe. Auch moderne Security-Lösungen wie Web-Gateways arbeiten hier, um Benutzeraktionen abzusichern.
Warum fundiertes Verständnis des OSI-Modells im Netzwerkmanagement unentbehrlich ist
Auch wenn in der Praxis heute oft das TCP/IP-Modell verwendet wird, bleibt das OSI-Modell das essentielle Referenzmodell zum Verständnis und zur Diagnose von Netzwerkfunktionen. Die klare Aufteilung in Schichten hilft Netzwerkadministratoren, Fehlerquellen gezielt zu identifizieren und beheben. So kann beispielsweise ein Problem bei der Datenübertragung auf der physischen oder Sicherungsschicht analysiert und von höherliegenden Schichten entkoppelt werden. Auch Hersteller profitieren von der Einhaltung von OSI-Standards, da sie so Geräte entwickeln, die interoperabel bleiben, was für globale Netzwerke unverzichtbar ist.
Das Modell fördert außerdem die Modularität bei der Netzwerkentwicklung: Neue Protokolle oder Technologien können in bestimmten Schichten eingeführt werden, ohne das Gesamtsystem zu destabilisieren. Beispielsweise können Sicherheitsprotokolle in der Darstellungsschicht verbessert werden, ohne dass die physikalische Schicht davon betroffen ist. Ebenso schaffen die klaren Schnittstellen zwischen den Schichten einen standardisierten Rahmen, der Kooperation zwischen verschiedenen Herstellern und Systemen gewährleistet.
Praxisbeispiel: Fehlerbehebung mit OSI
Bei einem Ausfall der Netzwerkverbindung kann ein Administrator systematisch Schicht für Schicht prüfen. Elektrische Verbindungsprobleme finden sich auf Schicht 1, während falsche IP-Konfigurationen eher auf Schicht 3 liegen. Nur mit Wissen um das OSI-Modell lässt sich so effizient arbeiten, bei minimaler Ausfallzeit.
Netzwerksicherheit mit dem OSI-Modell: Schutzkonzepte für jede Schicht
Im Jahr 2026 stellt die Netzwerksicherheit eine zentrale Herausforderung dar – das OSI-Modell bietet hierfür einen systematischen Ansatz, indem jede Schicht eigene Schutzmechanismen benötigt. Analog einem Haus mit vielen Fenstern ist das Netzwerksystem nur so sicher wie seine schwächste Stelle. Eine umfassende Sicherheitsstrategie bezieht deshalb alle sieben Schichten ein, um Angriffe zu verhindern, erkennen und zu neutralisieren.
Sicherheitsmaßnahmen pro OSI-Schicht
- Physikalische Schicht: Schutz der Infrastruktur durch Zugangskontrollen, Überwachungssysteme, biometrische Sicherungen und physische Absicherung der Hardware.
- Datensicherungsschicht: Einsatz von MAC-Adressfiltern, Verschlüsselung der Frames und Bewertungen der Wireless-Verbindungen, um Manipulationen zu verhindern.
- Netzwerkschicht: Firewall-Regeln, Anti-Spoofing-Maßnahmen, Routing-Protokoll-Sicherheit und Überwachung des Datenverkehrs mithilfe von IDS (Intrusion Detection Systems).
- Transportschicht: Flusskontrolle und Segment-Authentifizierung, Einsatz von Transportverschlüsselung, Port-Filterung und Überwachung des Verkehrs auf TCP-/UDP-Ebene.
- Sitzungsschicht: Sicherstellung von Sitzungsintegrität durch Verschlüsselungsstandards wie TLS, Absicherung von Websitzungen und Schutz vor Session Hijacking.
- Darstellungsschicht: Datenverschlüsselung, Einsatz von Anti-Malware-Systemen und Überprüfung von Datenformaten auf Schadcode.
- Anwendungsschicht: Web Application Firewalls, Absicherung gegen DDoS-Angriffe, Zugriffskontrollen, Intrusion Prevention und kontinuierliche Überwachung von Anwendungen.
Typische Angriffsarten auf OSI-Schichten
Jede Schicht kann spezifische Angriffe erfahren:
| OSI-Schicht | Typische Angriffsarten |
|---|---|
| Physikalische Schicht | Denial-of-Service (Störungen der Infrastruktur), Kabeldurchtrennung, elektromagnetische Störungen |
| Datensicherungsschicht | MAC-Spoofing, Frame-Sniffing, ARP-Spoofing |
| Netzwerkschicht | IP-Spoofing, Routing-Angriffe, DDoS-Attacken |
| Transportschicht | TCP-SYN-Flood, Port-Scanning, Session-Hijacking |
| Sitzungsschicht | Man-in-the-Middle, Sessions-Unterbrechung |
| Darstellungsschicht | Verschlüsselungsmanipulation, SSL-Hijacking, Datenkorruption |
| Anwendungsschicht | Malware, Phishing, SQL-Injektionen, Cross-Site-Scripting (XSS) |
Historische Entwicklung und Relevanz des OSI-Modells in der heutigen Netzwerkkommunikation
Die Geschichte des OSI-Modells beginnt in den späten 1970er und frühen 1980er Jahren, als die International Organization for Standardization (ISO) mit dem Ziel antrat, einen allgemein anerkannten Standard für Netzwerkkommunikation zu schaffen. Vor der Einführung des OSI-Referenzmodells begegneten Hersteller und Entwickler häufig Kompatibilitätsproblemen, da proprietäre Lösungen nicht miteinander kommunizierten. Das OSI-Modell führte eine klare Schichtenarchitektur ein, die den Herstellern half, ihre Technologien kompatibel zu gestalten.
Das Modell wurde 1984 offiziell als ISO-Standard (ISO 7498) veröffentlicht. Parallel dazu existierte mit dem TCP/IP-Protokoll ein pragmatischer Ansatz, der sich schließlich als dominierendes Internetprotokoll etablierte. Dennoch spielt das OSI-Modell weiterhin eine zentrale Rolle in der Ausbildung, im Design von Netzwerken und vor allem im Bereich der Netzwerksicherheit. Hersteller und Entwickler nutzen es als Grundlage, um neue Protokolle und Technologien effizient in bestehende Systeme zu integrieren.
Praktische Hilfsmittel zur Vermittlung und Verankerung des OSI-Wissens
Das Verständnis der sieben Schichten kann insbesondere Einsteigern zu Beginn komplex erscheinen. Praktische Merkhilfen, sogenannte Eselsbrücken, erleichtern dabei die Aneignung des Wissens und fördern das langfristige Behalten.
Bekannte Merksätze sind beispielsweise:
- “Alle Menschen scheinen Datenverarbeitung zu benötigen” (von oben nach unten): Anwendung – Präsentation – Sitzung – Transport – Netzwerk – Datenverbindung – Physisch
- “Bitte erzählen Sie den Verkäufern nichts” (von unten nach oben): Physisch – Datenverbindung – Netzwerk – Transport – Sitzung – Präsentation – Anwendung
Diese kreativen Eselsbrücken helfen, die Reihenfolge und Bedeutung der Schichten im Gedächtnis zu verankern. Gerade in Schulungen und Praxisanwendungen bietet es sich an, die Funktionen jeder Schicht mit einfachen, greifbaren Beispielen zu illustrieren – von der Kabelverbindung bis zur E-Mail-Kommunikation.
Zenarmor NGFW: Schutz der OSI-Schichten mit moderner Technologie
Moderne Firewall-Lösungen wie Zenarmor NGFW (Next-Generation Firewall) arbeiten Schicht übergreifend und beziehen das OSI-Modell bei der Sicherheitsarchitektur mit ein. Die Softwarefilter können Datenpakete auf Ebene der Anwendungsschicht erkennen und zugunsten der Netzwerksicherheit filtern. Gleichzeitig bieten sie Schutz auf der Netzwerk- und Transportschicht, indem sie den Datenfluss überwachen und unautorisierte Zugriffe verhindern.
Zenarmor ist zudem leicht installierbar und erfordert keine zusätzliche Hardware – ideal für Unternehmen, die eine schnelle und effiziente Sicherheitslösung implementieren möchten. Die Kombination von zustandsorientierter Inspektion, Anwendungsbewusstsein und Bedrohungserkennung macht sie zu einer umfassenden Lösung, die das OSI-Modell als strukturellen Rahmen nutzt, um Netzwerke effektiv vor Angriffen zu schützen.
Was ist das Hauptziel des OSI-Modells?
Das OSI-Modell dient dazu, die Netzwerkkommunikation in sieben klar definierte Schichten zu unterteilen, um die Interoperabilität und Kommunikation zwischen verschiedenen Systemen und Herstellern zu gewährleisten.
Warum ist das Verständnis des OSI-Modells heute noch relevant?
Obwohl das TCP/IP-Modell in der Praxis dominiert, bleibt das OSI-Modell essenziell für die Diagnose, das Design von Netzwerken und die Entwicklung von Sicherheitsstrategien, da es die Funktionen jeder Netzwerkschicht detailliert erklärt.
Welche Schicht des OSI-Modells ist am stärksten von Cyberangriffen bedroht?
Die Anwendungsschicht ist aufgrund der direkten Benutzerinteraktion und der Vielzahl von Diensten und Protokollen am anfälligsten für Angriffe wie Phishing, Malware und SQL-Injektionen.
Wie unterstützt das OSI-Modell die Netzwerksicherheit?
Das OSI-Modell ermöglicht es, Sicherheitsmaßnahmen gezielt auf jeder Schicht zu implementieren, wodurch ein mehrschichtiger Schutz aufgebaut wird, der das Risiko von Datenverlust und Angriffen reduziert.
Welche Vorteile bietet die Schichtenarchitektur des OSI-Modells?
Die Schichtenarchitektur erleichtert die Fehlerdiagnose, sorgt für Standardisierung zwischen Herstellern, fördert die Modularität bei der Entwicklung und verbessert die Austauschbarkeit von Komponenten und Protokollen.
